Actualización de la matriz de riesgos: mantener vigente la visión sobre los riesgos de la organización
La matriz de riesgos es uno de los instrumentos más importantes de la gestión integral de riesgos, pero pierde utilidad cuando no refleja los cambios regulatorios, tecnológicos, económicos, sociales y operativos que enfrenta la organización. La incorporación de nuevas tecnologías, la expansión hacia mercados o jurisdicciones diferentes, las modificaciones en la estructura organizacional o la emisión de nuevas disposiciones regulatorias pueden alterar significativamente la exposición de una organización frente a múltiples categorías de riesgo [1]. En Risk Consulting Global Group acompañamos a las organizaciones en mantener esta herramienta vigente, con metodología y tecnología que facilitan su actualización periódica y extraordinaria.
Desde la perspectiva de la gestión integral de riesgos, el contexto constituye uno de los elementos más relevantes para comprender cómo los factores internos y externos pueden afectar el cumplimiento de los objetivos estratégicos, tácticos y operacionales de una organización [2]. En consecuencia, una matriz de riesgos no puede considerarse un documento estático ni conservar indefinidamente los mismos supuestos bajo los cuales fue construida.
Cuando cambian las condiciones del negocio, también pueden modificarse la naturaleza de los riesgos identificados, su probabilidad de ocurrencia, su impacto potencial y la efectividad de los controles implementados para gestionarlos. Por ello, la actualización de la matriz de riesgos constituye una práctica esencial para garantizar que la organización conserve una visión razonable, oportuna y consistente de los riesgos que pueden afectar el logro de sus objetivos [1].
Tabla de contenidos
La matriz de riesgos como herramienta de gestión
La matriz de riesgos es una herramienta de gestión que permite identificar, analizar, evaluar y priorizar eventos que podrían afectar positiva o negativamente el logro de los objetivos organizacionales [1]. Su construcción generalmente considera elementos como la probabilidad de ocurrencia, el impacto esperado y los criterios establecidos por la organización para determinar los niveles de exposición al riesgo.
No obstante, su utilidad no depende únicamente de la metodología utilizada para su diseño. También requiere que la información contenida refleje adecuadamente las condiciones reales bajo las cuales opera la organización. Los cambios en la estrategia corporativa, los procesos, la regulación, la tecnología o el entorno competitivo pueden modificar significativamente el perfil de riesgo previamente identificado [2].
Por esta razón, esta herramienta debe entenderse como un instrumento dinámico de gestión y no como un simple requisito documental. Su finalidad es proporcionar información útil para la toma de decisiones, la asignación de recursos, la definición de prioridades y el fortalecimiento de la capacidad de respuesta de la organización frente a escenarios de incertidumbre [1].
Adicionalmente, resulta importante destacar que cada matriz debe responder a las particularidades de la organización que la desarrolla. En este sentido, no existen modelos universales aplicables de forma idéntica a todas las entidades. La identificación y valoración de riesgos deben construirse a partir del contexto específico, los procesos, las actividades, el sector económico, las partes interesadas y el entorno donde opera la organización [1][2]. La efectividad de una matriz no depende de la cantidad de riesgos o controles registrados, sino de la calidad del análisis realizado y de la efectividad de las medidas implementadas para mitigarlos.
Diversos marcos metodológicos facilitan el diseño y mantenimiento de estas herramientas, entre ellos ISO 31000:2018 [1], COSO ERM 2017 [2] e IEC 31010:2019 [3], los cuales proporcionan lineamientos para la identificación, evaluación, tratamiento y monitoreo de riesgos dentro de las organizaciones
¿Qué hace necesaria una actualización de la matriz?
La necesidad de actualizar una matriz de riesgos surge cuando se presentan cambios capaces de modificar las condiciones bajo las cuales fueron identificados y valorados los riesgos previamente existentes [1].
Por ejemplo, la creación de una nueva línea de negocio puede generar riesgos que anteriormente no existían. Del mismo modo, la implementación de nuevas tecnologías puede introducir riesgos asociados con ciberseguridad, privacidad de la información, continuidad operativa, dependencia tecnológica o gestión de terceros [2].
Los cambios regulatorios representan otro detonante frecuente de actualización, especialmente en sectores altamente vigilados. Una modificación normativa puede generar nuevas obligaciones legales o de cumplimiento que incrementen la exposición de la organización a sanciones, pérdidas reputacionales o contingencias legales.
La actualización también debe contemplar la posibilidad de que algunos riesgos pierdan relevancia o desaparezcan cuando las circunstancias que les dieron origen dejan de existir. Por lo tanto, actualizar una matriz implica tanto incorporar nuevos riesgos como reevaluar la vigencia de aquellos que ya habían sido identificados.
Entre los principales factores que pueden modificar el perfil de riesgo de una organización se encuentran:
- Cambios en la estrategia corporativa.
- Modificación de objetivos organizacionales.
- Creación o transformación de productos y servicios.
- Cambios en procesos operativos.
- Entrada a nuevos mercados o jurisdicciones.
- Fusiones, adquisiciones o reestructuraciones organizacionales.
- Transformaciones tecnológicas y procesos de digitalización.
- Cambios regulatorios o normativos.
- Variaciones en las condiciones económicas o sectoriales.
- Incorporación o sustitución de proveedores críticos.
- Eventos de fraude, corrupción o incumplimiento.
- Resultados de auditorías o investigaciones internas.
- Tercerización de procesos estratégicos.
La relevancia de cada factor dependerá de las características particulares de la organización y de su contexto operativo. Por ello, la actualización debe fundamentarse en un análisis específico de las circunstancias que afectan a cada entidad y no únicamente en la aplicación de una periodicidad predeterminada [1].
¿Actualizar significa modificar la calificación de los riesgos?
No necesariamente.
Uno de los errores más frecuentes consiste en limitar la actualización de la matriz a la modificación de las escalas de probabilidad e impacto. Una revisión integral requiere analizar previamente si los riesgos identificados aún son pertinentes y si han surgido nuevos escenarios que deban incorporarse.
Posteriormente, corresponde determinar si los criterios de evaluación aún son apropiados y si las condiciones actuales han modificado la exposición frente a cada riesgo [3].
Por ejemplo, una organización puede conservar el mismo riesgo asociado a un proceso específico, pero experimentar un incremento significativo en su exposición debido a una expansión geográfica o al crecimiento de sus operaciones. En este caso, el riesgo no es nuevo; sin embargo, sus condiciones de materialización sí han cambiado.
Figura 1. Las cinco medidas mínimas de diligencia del cliente previstas por el artículo 21 del Decreto 15-2026.
¿Qué debería revisarse durante la actualización?
Una actualización con enfoque integral requiere revisar diferentes elementos de la matriz y su relación con el contexto actual de la organización.
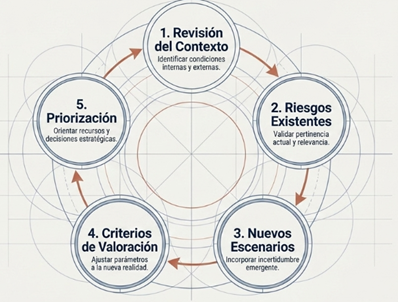
Figura 1. Ciclo de actualización de la matriz de riesgos: revisión del contexto, riesgos existentes, nuevos escenarios, criterios de valoración y priorización.
1. Revisión del contexto
La actualización debe comenzar con un análisis sistemático de los factores internos y externos que pueden afectar el cumplimiento de los objetivos organizacionales. Esta revisión incluye aspectos estratégicos, regulatorios, tecnológicos, financieros, operativos y reputacionales [1].
2. Revisión de los riesgos existentes
Cada riesgo identificado debe ser reevaluado con el fin de determinar si aún es relevante y si mantiene las condiciones bajo las cuales fue valorado inicialmente, lo cual depende en buena medida de la actualización de los datos que sustentan el análisis de riesgo.
Esta revisión también debe considerar el estado de los controles implementados. Resulta recomendable verificar su diseño, efectividad operativa, responsables, periodicidad y evidencias de ejecución, dado que la capacidad de mitigación de los controles influye directamente en la exposición residual al riesgo [2].
En resumen, en la actualización de valoración de riesgos debemos tener en cuenta: riesgo inherente, efectividad de los controles y el riesgo residual.
3. Identificación de nuevos escenarios
El contexto actual puede revelar amenazas, vulnerabilidades o eventos emergentes que no habían sido considerados en ejercicios anteriores.
Para ello, la organización puede apoyarse en diversas técnicas de evaluación de riesgos, tales como análisis de escenarios, entrevistas estructuradas, análisis de causa raíz, talleres de expertos, análisis de impacto o metodologías prospectivas, entre otras [3].
4. Revisión de los criterios de valoración
La evaluación del riesgo debe conservar coherencia con la realidad operativa de la organización. Cuando ocurren cambios significativos en ingresos, tamaño, cobertura geográfica, complejidad o regulación, es posible que los criterios de probabilidad e impacto requieran ajustes metodológicos.
La valoración debe considerar no solamente la probabilidad y el impacto inherente, sino también la efectividad de los controles implementados y la determinación del riesgo residual, elementos centrales dentro de las mejores prácticas internacionales de gestión de riesgos [1][3].
5. Priorización
La actualización debe concluir con una nueva priorización de riesgos, lo cual permite identificar aquellos eventos que requieren mayores niveles de atención, monitoreo o tratamiento.
Esta priorización facilita la asignación eficiente de recursos y fortalece la capacidad de respuesta organizacional frente a escenarios de mayor exposición [2].
Nuestro enfoque: Sofrisk® para mantener vigente su matriz de riesgos
En Risk Consulting Global Group acompañamos a las organizaciones en la actualización periódica y extraordinaria de su matriz de riesgos. Con Sofrisk®, nuestra plataforma de gestión integral de riesgos (GRC), las áreas de cumplimiento pueden documentar cada revisión de contexto, reevaluar riesgos existentes, incorporar nuevos escenarios y recalcular el riesgo residual sin depender de hojas de cálculo dispersas, con trazabilidad completa frente a la alta dirección y los entes de supervisión.
¿Su matriz de riesgos sigue vigente?
Solicite con nuestro equipo un diagnóstico de madurez de esta herramienta y conozca cómo Sofrisk® puede fortalecer su proceso de actualización.
¿Qué ocurre cuando la matriz pierde vigencia?
Una matriz desactualizada puede generar una percepción incorrecta de la exposición real al riesgo.
En estas circunstancias, la organización corre el riesgo de destinar recursos a situaciones que han perdido relevancia mientras descuida riesgos emergentes que podrían tener consecuencias más significativas.
Adicionalmente, las decisiones estratégicas podrían apoyarse en información que ya no refleja adecuadamente las condiciones actuales del negocio.
La pérdida de vigencia también limita la capacidad de anticipación frente a cambios regulatorios, tecnológicos o competitivos y reduce la efectividad de la gestión de riesgos como herramienta para apoyar la toma de decisiones.
El impacto puede alcanzar incluso la planeación estratégica. Las decisiones sobre expansión, inversión, transformación, continuidad o entrada a nuevos mercados requieren una comprensión razonable de los riesgos asociados. Una matriz que no refleja el contexto actual puede limitar la calidad de ese análisis.
La actualización no debe convertirse en un ejercicio documental
Una matriz de riesgos puede cumplir formalmente con los requisitos regulatorios y, aun así, aportar poco valor a la gestión organizacional.
Esto ocurre cuando la actualización se limita a modificar fechas o responsables sin analizar los cambios reales que afectan la exposición al riesgo. En contraste, una actualización efectiva exige participación activa de las áreas responsables de los procesos, análisis crítico de la información disponible y una adecuada comprensión del negocio.
La alta dirección desempeña un papel fundamental en este proceso. Los marcos modernos de gestión de riesgos destacan la necesidad de que los órganos de gobierno y la administración supervisen de forma permanente el perfil de riesgo organizacional y promuevan una cultura de gestión alineada con la estrategia corporativa [2].
¿Con qué frecuencia debería actualizarse?
No existe una periodicidad universal aplicable a todas las organizaciones. A menos que alguna normatividad específica establezca una actualización periódica, según el sistema, el regulador y la jurisdicción. Por ejemplo, los sistemas de gestión de riesgos de lavado de activos (LAFT) generalmente tienen una obligación anual o bianual de actualización.
La frecuencia dependerá de factores como el tamaño de la entidad, el sector económico, el nivel de complejidad operacional, los requerimientos regulatorios y la exposición al riesgo.
Sin perjuicio de las revisiones periódicas establecidas por la organización, determinados eventos pueden justificar una actualización extraordinaria, entre ellos:
- Cambios regulatorios significativos.
- Fusiones y adquisiciones.
- Modificaciones relevantes del modelo de negocio.
- Implementación de nuevas tecnologías.
- Incidentes operacionales relevantes.
- Materialización de riesgos críticos.
- Cambios importantes en terceros estratégicos.
Este enfoque se encuentra alineado con el principio de mejora continua que caracteriza los sistemas modernos de gestión de riesgos, los cuales requieren monitoreo permanente y revisiones periódicas para garantizar su efectividad [1].
Conclusiones
Una organización puede disponer de una matriz de riesgos técnicamente bien estructurada y, aun así, contar con una visión desactualizada de su exposición real.
La verdadera utilidad de esta herramienta radica en su capacidad para reflejar oportunamente los cambios del entorno, incorporar riesgos emergentes, reevaluar riesgos existentes y mantener criterios de valoración coherentes con la realidad organizacional.
Actualizar esta herramienta no significa cumplir un requisito periódico ni modificar valoraciones de forma automática. Significa verificar si la información disponible refleja razonablemente aquello que podría afectar el logro de los objetivos organizacionales.
En un entorno caracterizado por cambios continuos, incertidumbre creciente y transformaciones aceleradas, la vigencia de la matriz de riesgos constituye un elemento fundamental para la toma de decisiones, la asignación eficiente de recursos y la generación de valor sostenible para la organización.
Referencias:
Committee of Sponsoring Organizations of the Treadway Commission. (2017). Enterprise risk management—Integrating with strategy and performance. COSO.
International Electrotechnical Commission (IEC). (2019). IEC 31010:2019 Risk Management – Risk Assessment Techniques.
International Organization for Standardization. (2018). ISO 31000:2018: Risk management—Guidelines. ISO.