Debida diligencia del cliente: qué exige el Decreto 15-2026 y cómo transforma la gestión del riesgo
En Guatemala, la diligencia del cliente dejó de ser un procedimiento documental para convertirse en el eje central del nuevo régimen preventivo contra el lavado de dinero. Con la entrada en vigor del Decreto Número 15-2026, Ley Integral para la Prevención y Represión del Lavado de Dinero u Otros Activos y del Financiamiento del Terrorismo —vigente desde el 17 de septiembre de 2026, tres meses después de su publicación en el Diario de Centro América [1][4]—, las Personas Obligadas deben adoptar un modelo basado en riesgo que exige conocer a fondo a cada cliente, identificar a su beneficiario final y comprender el propósito económico real de cada relación comercial. En Risk Consulting Global Group acompañamos a empresas y entidades financieras guatemaltecas en la implementación de estos controles, con metodologías que convierten esta diligencia en una herramienta de gestión de riesgos y no solo en un requisito regulatorio.
La diligencia del cliente comprende el conjunto de medidas que permiten identificar, evaluar, monitorear y mitigar los riesgos de lavado de dinero, financiamiento del terrorismo y financiamiento de la proliferación de armas de destrucción masiva (LD/FT/FPADM). Su objetivo es proporcionar a las Personas Obligadas información suficiente para comprender quién es su cliente, quién es el beneficiario final de la relación, cuál es el propósito económico de las operaciones y qué nivel de riesgo representa para la organización.
La Diligencia del Cliente en el Nuevo Régimen Preventivo de Guatemala
El Decreto adopta un enfoque basado en riesgo, según el cual la intensidad de los controles debe ajustarse a las características particulares de cada cliente, producto, servicio, canal o transacción. En consecuencia, las medidas de diligencia no son uniformes para todas las relaciones de negocios, sino proporcionales al nivel de exposición al Riesgo LD/FT/FPADM identificado por cada Persona Obligada. Los artículos 21 al 25 desarrollan este modelo y regulan los supuestos de aplicación, los esquemas de diligencia simplificada, intensificada y especial, así como las condiciones bajo las cuales deben reforzarse los controles [1]. Este enfoque está alineado con los estándares promovidos por el Grupo de Acción Financiera Internacional (GAFI) [2].
¿Cuándo Deben Aplicarse las Medidas de Diligencia del Cliente?
La diligencia constituye una obligación permanente que inicia antes o durante el establecimiento de la relación de negocios y se mantiene durante todo su ciclo de vida. No se trata de una actividad puntual de vinculación, sino de un proceso continuo de conocimiento y actualización del cliente.
De acuerdo con el artículo 21 del Decreto 15-2026, las medidas de diligencia del cliente deben aplicarse, entre otros supuestos, cuando [1]:
- Se inicia una relación de negocios.
- Se realizan operaciones sujetas a los umbrales definidos por la regulación.
- Se detectan transacciones inusuales.
- Existen dudas respecto de la veracidad, suficiencia o actualidad de la información obtenida.
- Un nuevo producto, servicio o actividad modifica el perfil de riesgo previamente asignado.
- Se presentan las demás circunstancias previstas por la Ley y su reglamentación.
Esta concepción refleja una tendencia regulatoria internacional cada vez más orientada al monitoreo continuo. Las organizaciones deben mantener mecanismos que les permitan detectar cambios relevantes en el comportamiento transaccional, la estructura societaria, la actividad económica o la condición de riesgo de sus clientes, de modo que la información utilizada para la toma de decisiones permanezca vigente y confiable [1].
Las Cinco Medidas Mínimas de Diligencia del Cliente
El artículo 21 establece cinco componentes esenciales que toda Persona Obligada debe incorporar dentro de sus procedimientos de conocimiento del cliente. Estas medidas constituyen la base del modelo KYC (Know Your Customer) y permiten construir una visión integral del riesgo asociado a cada relación comercial [1].
Las medidas mínimas comprenden:
- Identificación y verificación del cliente y de las personas que actúan en su representación.
- Identificación y verificación del beneficiario final.
- Comprensión del propósito y naturaleza de la relación de negocios.
- Elaboración del perfil del cliente y asignación de un nivel de riesgo.
- Seguimiento continuo de la relación comercial y de las operaciones realizadas.
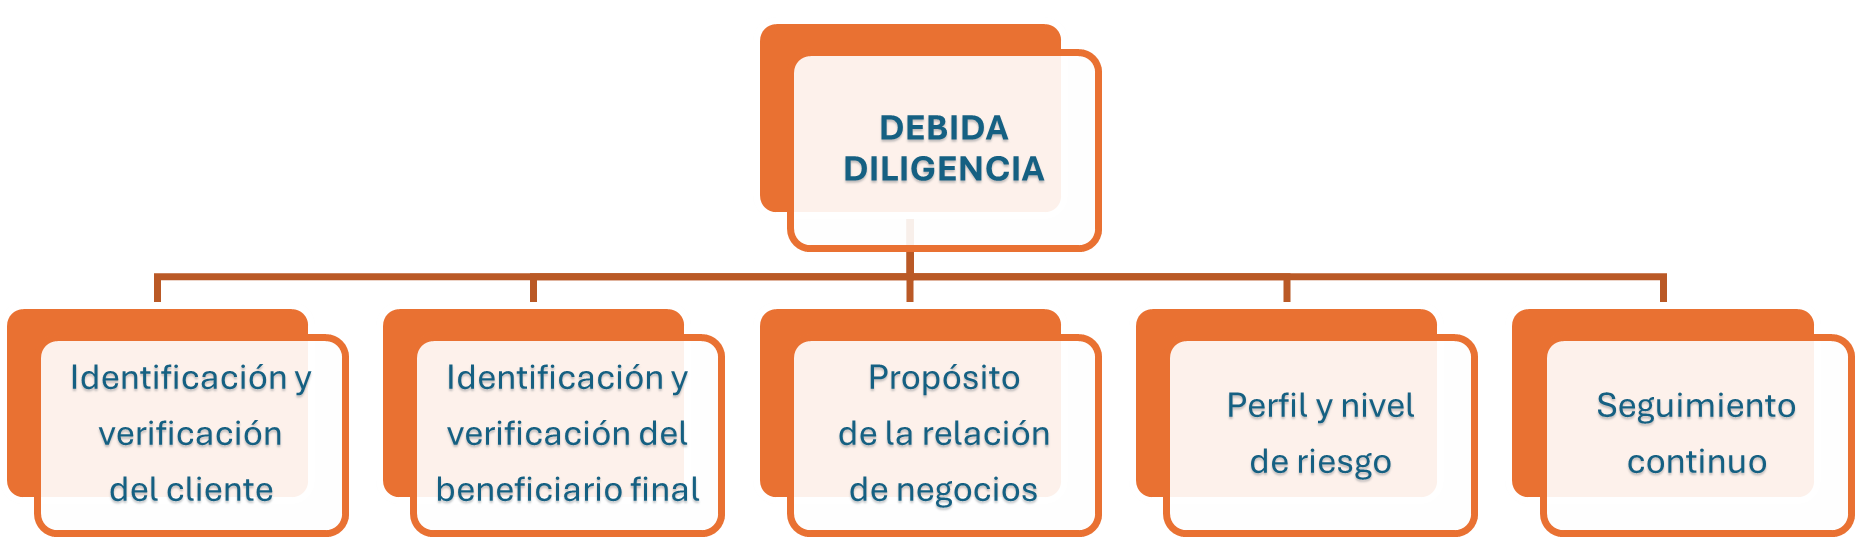
Figura 1. Las cinco medidas mínimas de diligencia del cliente previstas por el artículo 21 del Decreto 15-2026.
La importancia de estos elementos radica en que permiten a las organizaciones comprender de forma razonable quién se encuentra detrás de una operación, cuáles son sus actividades económicas, de dónde provienen los recursos involucrados y si existe coherencia entre el comportamiento esperado y las transacciones efectivamente realizadas.
Desde una perspectiva de cumplimiento, la calidad de la diligencia aplicada al inicio de la relación condiciona la efectividad de los controles posteriores. Una identificación deficiente del beneficiario final o una incorrecta clasificación del riesgo pueden limitar significativamente la capacidad de detectar operaciones inusuales o sospechosas.
Niveles de Diligencia del Cliente: Simplificada, Intensificada y Especial
La regulación prevé distintos niveles de aplicación de la diligencia. La intensidad de los controles depende de la evaluación del Riesgo LD/FT/FPADM realizada por cada Persona Obligada y de las circunstancias particulares de cada relación comercial [1].
Nivel
Aplicación
Simplificada
Procede cuando el cliente, producto, servicio o transacción presenta un riesgo menor conforme a la evaluación documentada del Riesgo LD/FT/FPADM.
Intensificada
Corresponde cuando existe un riesgo alto, cuando intervienen jurisdicciones consideradas de alto riesgo o cuando así lo determine la autoridad supervisora competente.
Especial
Aplica a las situaciones expresamente contempladas por la normativa debido a las características particulares de riesgo que presentan.
Cuadro 1. Niveles de diligencia del cliente previstos por los artículos 23, 24 y 25 del Decreto 15-2026.
Diligencia simplificada
La diligencia simplificada procede cuando la evaluación documentada demuestra que un cliente, producto, servicio o transacción presenta un nivel de riesgo menor. Su aplicación exige que la Persona Obligada pueda justificar objetivamente la decisión adoptada mediante una metodología formal de evaluación de riesgos.
Sin embargo, la simplificación no implica la eliminación de controles básicos ni la exoneración de las obligaciones de identificación y monitoreo. Por el contrario, supone la aplicación de medidas proporcionales al menor nivel de exposición identificado.
La normativa prohíbe aplicar diligencia simplificada cuando exista una transacción inusual, un riesgo alto o cualquier otra circunstancia definida por la Intendencia de Verificación Especial (IVE) [3].
Diligencia intensificada
La diligencia intensificada corresponde a situaciones en las cuales el cliente, la operación, el producto, el servicio o la jurisdicción involucrada representan un riesgo elevado. También resulta exigible cuando participan personas o países identificados como de alto riesgo por el Grupo de Acción Financiera Internacional (GAFI) [2] o cuando así lo determine la autoridad supervisora competente.
En la práctica, este nivel de diligencia suele requerir:
- Obtención de información adicional sobre el cliente y el beneficiario final.
- Validaciones ampliadas respecto de la procedencia de fondos y activos.
- Mayor profundidad en el análisis documental.
- Aprobaciones por niveles superiores de gobierno corporativo.
- Monitoreo transaccional reforzado.
- Revisiones periódicas más frecuentes de la información del cliente.
Estas medidas buscan reducir la posibilidad de que estructuras complejas o relaciones de alto riesgo sean utilizadas para ocultar actividades ilícitas, facilitar el lavado de activos o canalizar recursos hacia fines prohibidos.
Diligencia especial
La diligencia especial aplica a situaciones expresamente identificadas por la legislación debido a sus características particulares de riesgo. En estos casos, la organización debe implementar medidas reforzadas de conocimiento, monitoreo y documentación que permitan gestionar adecuadamente la exposición derivada de dichas relaciones.
Nuestro Enfoque: Sofrisk® e Inspektor® para la Diligencia del Cliente en Guatemala
En Risk Consulting Global Group traducimos estas exigencias normativas en procesos operativos concretos para las Personas Obligadas guatemaltecas. A través de Inspektor®, nuestra plataforma de verificación de identidad y diligencia del cliente, apoyamos la identificación y validación del cliente, de las personas que actúan en su representación y del beneficiario final, con consultas en listas restrictivas y fuentes de información pública que agilizan la vinculación sin sacrificar el rigor exigido por el artículo 21 del Decreto 15-2026.
Con Sofrisk®, nuestra herramienta de gestión integral de riesgos, las organizaciones pueden construir el perfil de riesgo de cada cliente, asignar el nivel de diligencia correspondiente —simplificada, intensificada o especial— y mantener el seguimiento continuo que exige la normativa, con evidencia documental disponible para la Superintendencia de Bancos y la Intendencia de Verificación Especial (IVE) [3]. Esta integración entre tecnología y metodología de riesgo permite a las Personas Obligadas demostrar, de forma objetiva, que sus controles son proporcionales a la exposición real de cada relación comercial.
¿Su Empresa Está Lista para el Decreto 15-2026?
Evalúe con nuestro equipo el nivel de madurez de sus procesos de diligencia del cliente y reciba una hoja de ruta de implementación con Sofrisk® e Inspektor®.
Situaciones Especiales y Personas Expuestas Políticamente (PEP)
Determinadas relaciones comerciales requieren controles adicionales debido a las características particulares de riesgo que presentan. La normativa incluye expresamente los siguientes supuestos [1]:
- Personas Expuestas Políticamente (PEP).
- Parientes en primer grado de consanguinidad de las PEP.
- Cónyuges o unidos de hecho de las PEP.
- Asociados cercanos de las PEP.
- Cuentas y transacciones en las que las PEP actúan como beneficiarios finales.
- Contratistas del Estado.
- Proveedores del Estado.
- Organizaciones sin fines de lucro que reciben fondos del Estado.
- Organizaciones sin fines de lucro que administran fondos provenientes del extranjero.
- Beneficiarios de pólizas del ramo de vida que acumulen valores a favor del asegurado.
- Relaciones de negocios con personas individuales no domiciliadas en Guatemala.
- Relaciones de negocios con personas jurídicas no domiciliadas en Guatemala.
- Relaciones con estructuras jurídicas no domiciliadas en Guatemala.
- Personas jurídicas privadas sin fines de lucro.
- Servicios de banca privada.
- Relaciones de banca corresponsal.
- Cuentas que administren valores iguales o superiores a los montos establecidos por la reglamentación.
- Relaciones que se desarrollen sin presencia física de las partes.
- Transacciones realizadas sin presencia física de las partes.
- Operaciones asociadas a nuevas tecnologías que favorecen el anonimato.
- Operaciones que dificultan la identificación del origen o destino de los fondos o activos.
- Transacciones en efectivo sujetas a umbrales regulatorios.
- Recepción, transmisión o ejecución de transferencias de fondos o valores sujetas a montos específicos.
- Otros casos que establezca la reglamentación correspondiente.
Las Personas Expuestas Políticamente ocupan una posición particularmente relevante dentro de estas categorías. La normativa dispone que las medidas especiales deben aplicarse durante el ejercicio del cargo y hasta un año después de su cese, en razón de que los riesgos asociados pueden subsistir más allá de la permanencia formal en la función pública. Este tratamiento también se extiende a determinadas relaciones familiares, asociativas y estructuras jurídicas vinculadas con dichas personas [1].
Este tratamiento diferenciado se encuentra alineado con las recomendaciones internacionales del GAFI [2] y con las mejores prácticas adoptadas por los sistemas preventivos más avanzados.
¿Qué Ocurre Cuando No Es Posible Aplicar la Diligencia del Cliente?
Uno de los aspectos más relevantes del Decreto es que reconoce la diligencia del cliente como una condición indispensable para establecer y mantener relaciones comerciales.
Cuando una Persona Obligada no pueda aplicar adecuadamente las medidas exigidas por la normativa, deberá abstenerse de iniciar la relación de negocios o ejecutar la operación correspondiente. Si la imposibilidad surge durante una relación previamente existente, deberá evaluar su terminación y analizar la necesidad de presentar un reporte de transacción sospechosa ante la autoridad competente [1].
Esta disposición transmite un mensaje claro: una organización no puede asumir riesgos sobre los cuales carece de información suficiente para ejercer un control razonable. La ausencia de información confiable sobre la identidad del cliente, el beneficiario final o el propósito de la relación constituye, por sí misma, un factor de riesgo que debe ser gestionado.
Además, la incapacidad para aplicar medidas de diligencia puede generar consecuencias regulatorias, operativas y reputacionales, especialmente en sectores sujetos a supervisión especializada.
Implicaciones para las Personas Obligadas
La implementación efectiva de la diligencia exige mucho más que la recopilación de formularios o documentos de identificación. El Decreto demanda la adopción de metodologías formales de gestión del riesgo que permitan clasificar clientes, justificar niveles de control y demostrar la razonabilidad de las decisiones adoptadas.
Las Personas Obligadas deben estar en capacidad de acreditar ante la autoridad supervisora que:
- Han realizado evaluaciones de riesgo adecuadas.
- Sus controles son proporcionales al riesgo identificado.
- Mantienen evidencia documental suficiente.
- Actualizan periódicamente la información de sus clientes.
- Revisan al menos una vez al año los clientes clasificados en categorías de riesgo alto.
Lo anterior exige una integración efectiva entre gobierno corporativo, gestión de riesgos, cumplimiento normativo, monitoreo transaccional, auditoría interna y tecnologías de soporte. La diligencia deja de ser un proceso aislado para convertirse en una función transversal dentro del sistema de prevención.
Conclusiones
Los artículos 21 al 25 del Decreto Número 15-2026 consolidan un modelo de diligencia del cliente basado en riesgo que exige controles proporcionales, documentados y dinámicos para la gestión del Riesgo LD/FT/FPADM [1]. La regulación incorpora mecanismos de simplificación, esquemas de intensificación y tratamientos especiales orientados a fortalecer la capacidad preventiva de las Personas Obligadas.
La atención diferenciada otorgada a las Personas Expuestas Políticamente, las relaciones transfronterizas, los fideicomisos, las organizaciones sin fines de lucro y otras categorías de riesgo evidencia la creciente importancia que el regulador atribuye al conocimiento profundo del cliente y del beneficiario final.
Más allá del cumplimiento formal, la debida diligencia se consolida como uno de los pilares de la gestión moderna del riesgo. Las organizaciones que desarrollen procesos robustos de conocimiento del cliente, monitoreo continuo y evaluación basada en riesgo estarán mejor preparadas para responder a los requerimientos regulatorios, proteger su reputación y fortalecer la integridad de sus operaciones en un entorno cada vez más complejo y exigente.
Referencias:
Congreso de la República de Guatemala. (2026). Decreto Número 15-2026. Ley Integral para la Prevención y Represión del Lavado de Dinero u Otros Activos y del Financiamiento del Terrorismo. Guatemala.
Grupo de Acción Financiera Internacional (GAFI). (2026). Estándares internacionales sobre la lucha contra el lavado de activos, el financiamiento del terrorismo y el financiamiento de la proliferación: Las Recomendaciones del GAFI (actualización junio de 2026). París, Francia: FATF. https://www.fatf-gafi.org/en/publications/Fatfrecommendations/Fatf-recommendations.html
Superintendencia de Bancos de Guatemala. (s. f.). Prevención del lavado de dinero u otros activos y financiamiento del terrorismo. https://www.sib.gob.gt/ive/sistema-de-prevencion-de-ld-ft/delito-de-lavado-de-dinero-y-financiamiento-del-terrorismo/